Laboratorní poznatky a riziko padělání veřejné listiny
Jako advokát, absolvent studia datové analytiky a vyučující IT práva a práva kybernetické bezpečnosti se dlouhodobě zabývám asymetrickou kryptografií a jejím praktickým využitím. Zajímá mě především okamžik, kdy se technický výsledek stává podkladem pro právní rozhodnutí. Chyba aplikace zde může ovlivnit hodnocení důkazu, posouzení procesní lhůty i výsledek sporu.
Elektronickou doručenku často otevřeme jen proto, abychom zjistili, kdy byla zpráva podána nebo doručena. Vedle časového údaje přitom spoléháme i na ujištění programu o neporušenosti dokumentu. Co když se tato dvě sdělení rozejdou se skutečností? Následující testy ukazují, proč je správnost takového ujištění důležitá pro každého, kdo s doručenkami pracuje jako s důkazem.
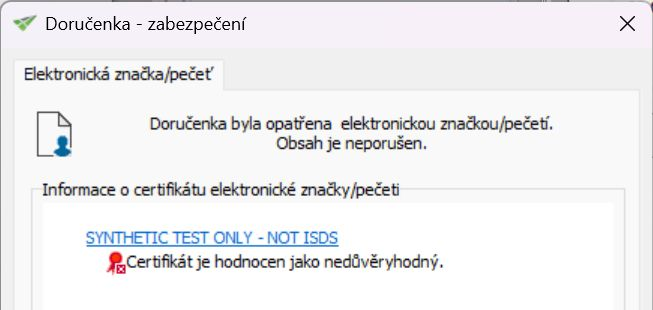
Při laboratorním testování souborů ZFO jsem narazil na závažný nesoulad: Software602 Form Filler u pozměněné doručenky zobrazil změněné údaje a současně oznámil, že obsah je neporušen. OpenSSL a aplikace Datovka od CZ.NIC přitom u stejného souboru zjistily, že podpis neodpovídá obsahu. Zobrazení těchto výsledků dokládají snímky 1 až 3 v následující části.
Právě formát souborů ZFO je formát vytvořený společností Software 602, ve kterém se v systému datových schránek automaticky generují doručenky s údaji o odeslání a doručení datové zprávy. Současně společnost vyvinula aplikaci Software602 Form Filler, kterou naprostá většina běžných uživatelů datových schránek využívá k zobrazení těchto dat.
Nález je významný také proto, že řádná elektronická doručenka systému datových schránek má postavení veřejné listiny. Nesprávné ujištění o její neporušenosti tak může podpořit důvěru v dokument, se kterým právní řád spojuje zvláštní důkazní účinky.
Článek vychází z laboratorních testů, uchovaných souborů a snímků obrazovky. Nejde o znalecký posudek ani o tvrzení, že se stejně chovají všechny verze a instalace aplikace. Popisuje stav testů k 24. září 2026.
Co se při testu skutečně stalo
Ze vzorku „Originál číslo 3 (neporušený)“ vznikla samostatná kopie „Falsum číslo 1 (zásah do dat)“. V ní byl čas události EV0, tedy podání datové zprávy, posunut o jeden den. Předmět byl současně výrazně označen jako laboratorní test a falsum.
Původní podpis a certifikáty zůstaly zachovány. K pozměněným údajům nevznikla nová platná pečeť. Systém datových schránek tyto změny nepotvrdil. Software602 Form Filler přesto zobrazil upravené údaje a hlášení „Obsah je neporušen“.
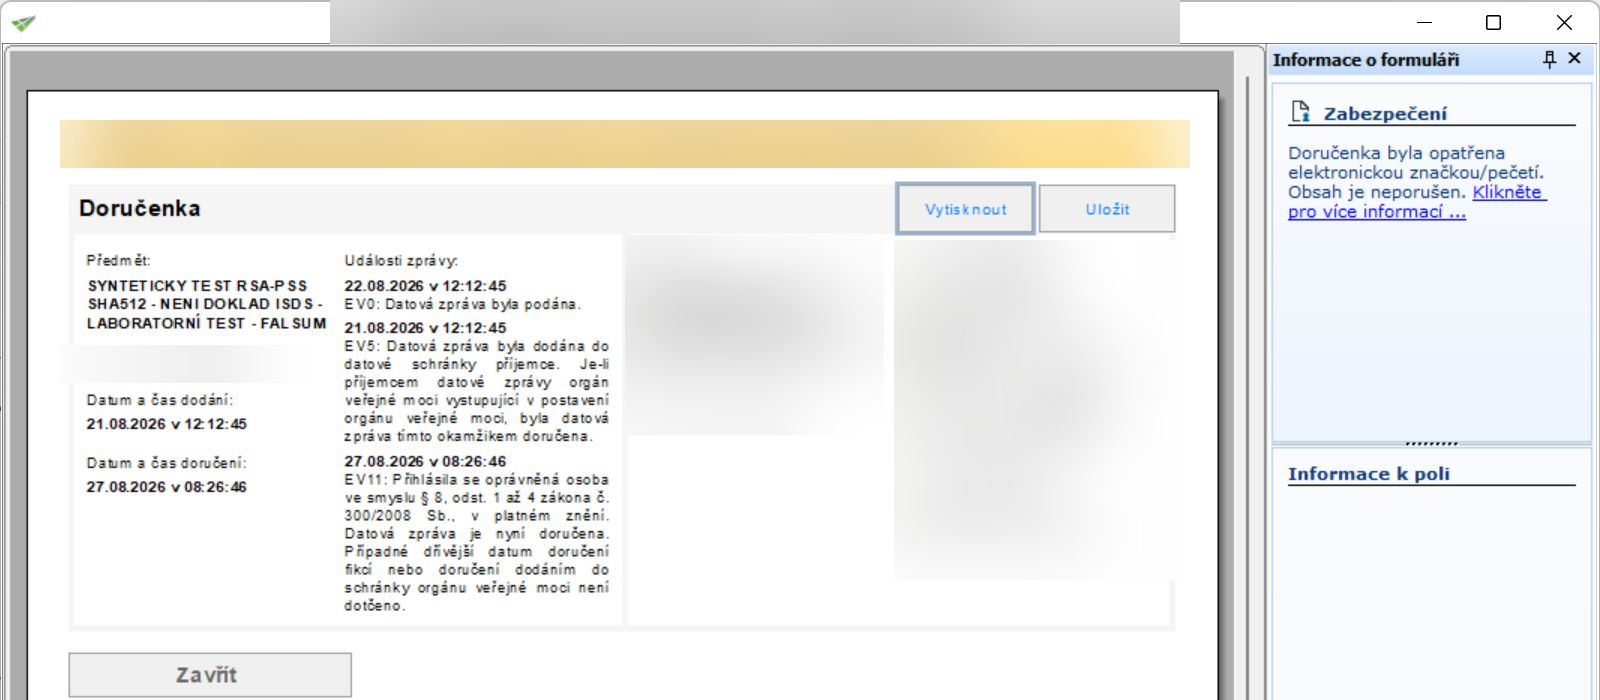
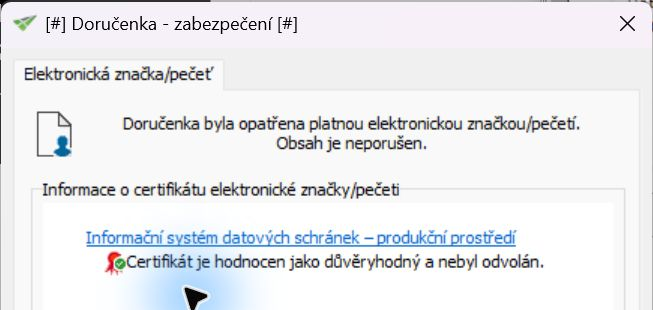
Po kontrole odvolání certifikátu aplikace navíc uvedla platnou elektronickou značku či pečeť a důvěryhodný, neodvolaný certifikát.
OpenSSL a Datovka od CZ.NIC naproti tomu nesoulad podpisu s obsahem odhalily. U Datovky je podstatné výslovné sdělení, že podpis zprávy a její obsah si neodpovídají; další položky dialogu představují odlišné části vyhodnocení.
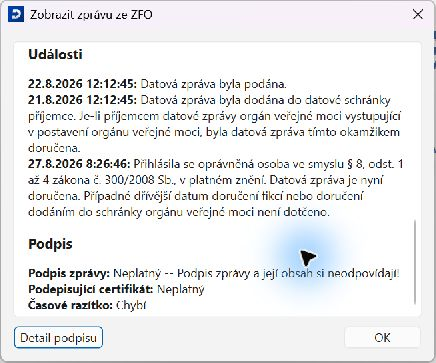
Testovanou verzí byl Software602 Form Filler 4.81.6.0. Tento konkrétní pokus proběhl v prostředí Sandboxie. Obdobné nesprávné hlášení neporušenosti bylo zaznamenáno také u uměle vytvořených testovacích souborů. Snímek 4 zachycuje pozměněnou syntetickou variantu; její testovací certifikát byl v tomto stavu nedůvěryhodný.
Dosud nebylo určeno, zda příčina spočívá v samotném ověřování, předání výsledku mezi částmi programu, nebo jeho zobrazení. Doloženým zjištěním je chybné kladné hlášení integrity v popsané konfiguraci. Nejde ani o důkaz prolomení kryptografie.
Kontrola tisku a hlášení změn u neporušeného originálu
Dodatečné testy pozměněné doručenky ukázaly, že po vyvolání tisku přibylo červené sdělení „Byly provedeny změny“. Zároveň zůstalo tvrzení „Obsah je neporušen“, také v podrobném dialogu zabezpečení. Původně nebylo jasné, zda aplikace při tisku dodatečně zjistila zásah do dat, nebo zda hlášení vyjadřovalo jinou změnu.
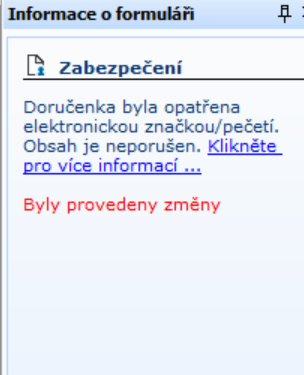
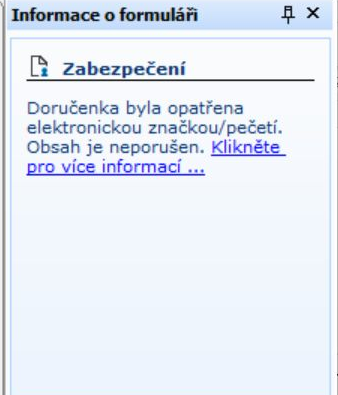
Srovnávací kontrolu jsem proto doplnil. U vzorku „Originál číslo 3 (neporušený)“ aplikace Software602 Form Filler 4.81.6.0 po otevření uváděla „Obsah je neporušen“. Po vyvolání funkce Vytisknout přibylo stejné červené hlášení „Byly provedeny změny“. Zůstalo viditelné i po zrušení tiskového dialogu.
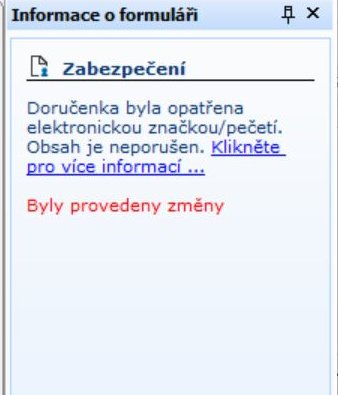
Kontrolní otisk souboru před pokusem a po něm byl shodný a nezávislé ověření podpisu pomocí OpenSSL bylo úspěšné. Soubor na disku tedy zůstal neporušený. Tato kontrola proběhla mimo Sandboxie.
Stejné hlášení se při vyvolání tisku objevilo také u nového nepozměněného syntetického vzorku. I u něj zůstal kontrolní otisk shodný a podpis prošel samostatným ověřením. Tento vzorek je přiložen k veřejným podkladům, aby bylo možné chování aplikace zopakovat bez použití skutečné doručenky s osobními údaji.
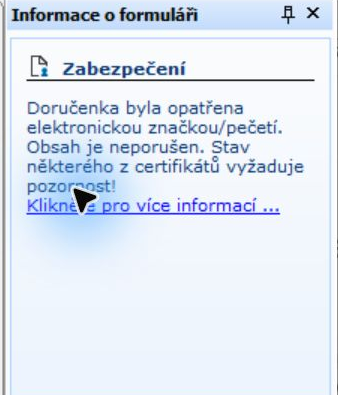
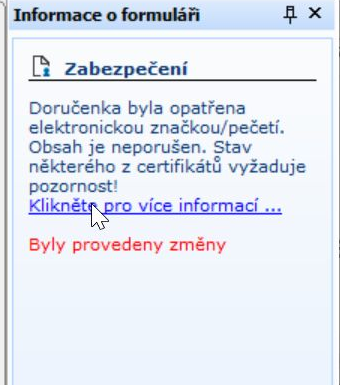
Hlášení „Byly provedeny změny“ proto samo nerozlišuje neporušený originál od pozměněného souboru a nelze je prezentovat jako důkaz odhalení porušené pečeti. Pozorování je slučitelné se změnou pracovního stavu formuláře při přípravě tisku; přesný vnitřní mechanismus zatím nebyl zjištěn.
Pozměněná kopie nebyla v tomto doplňujícím pokusu znovu otevřena. Srovnání s jejím chováním při tisku vychází z dříve zachycených snímků. Nová kontrola nevyvrací původní nález chybného kladného hlášení integrity. Opravuje však jeho interpretaci: červené upozornění při tisku není doloženou dodatečnou detekcí podvrhu.
Důvěryhodný certifikát ještě neznamená neporušený dokument
Důvěryhodnost certifikátu a shoda podpisu s obsahem jsou dvě odlišné otázky. Skutečný certifikát může být přítomen i v souboru, jehož data někdo následně změnil. Samotné potvrzení důvěryhodnosti certifikátu proto nenahrazuje kontrolu, zda podpis odpovídá právě těm údajům, které aplikace zobrazuje.
Uživatel zpravidla nezkoumá vnitřní strukturu ZFO. Otevře doručenku, přečte datum a podívá se na informaci o zabezpečení. Pokud aplikace oznámí, že obsah je neporušen, může toto sdělení oprávněně chápat jako technické potvrzení, že zobrazené údaje nebyly po zapečetění pozměněny.
Právě v tomto bodě získává technická chyba právní význam.
Doručenka jako veřejná listina
Elektronická doručenka není pouze obrázkem údajů o komunikaci. Je úředním potvrzením skutečností souvisejících s podáním, dodáním a doručením zprávy. Nejvyšší soud v usnesení sp. zn. 26 Cdo 2837/2011 přiznal postavení veřejných listin oznámením Ministerstva vnitra o dodání a doručení opatřeným jeho elektronickou značkou. Na tento závěr výslovně navázal Nejvyšší správní soud v rozhodnutí č.j. Aprk 3/2017-125, bodě 16. Rozhodující byl původ dokumentu od státního orgánu jednajícího v mezích své pravomoci. 1
Dnešní elektronická pečeť umožňuje ověřovat původ a neporušenost takového potvrzení. Samotná přítomnost certifikátu, přípona ZFO ani kladná zpráva programu však veřejnou listinu nevytvářejí. Pečeť systému datových schránek také nečiní automaticky veřejnou listinou každý soukromý dokument připojený k datové zprávě.
Rozlišení soukromých a veřejných listin upravují § 565 až 569 občanského zákoníku. U soukromé listiny je podle § 565 výchozím pravidlem, že její pravost a správnost prokazuje ten, kdo se jí dovolává. Zákon obsahuje výjimky a domněnky, zejména při použití listiny proti jejímu zjevnému podepisujícímu; další pravidla stanoví § 566. Nelze tedy tvrdit, že u soukromých listin vždy a bez výjimky platí stejný postup.
U veřejné listiny je postavení odlišné. Ustanovení § 567 občanského zákoníku vymezuje její povahu a ustanovení § 568 odst. 1 občanského zákoníku přiznává zvláštní důkazní sílu jejímu původu, době pořízení a skutečnostem, které její původce příslušným způsobem osvědčil. Tyto účinky trvají do prokázání opaku. Ustanovení § 569 občanského zákoníku řeší zvláštní situaci pozdější veřejné listiny popírající dřívější listinu o právním jednání; není obecným základem tohoto důkazního pravidla.
V civilním soudním řízení odpovídá této úpravě § 134 občanského soudního řádu. Kdo chce vyvrátit to, co řádná veřejná listina osvědčuje, zásadně nemůže zůstat u pouhého nesouhlasu: musí prokázat opak. Konkrétní postup přitom závisí na povaze námitky a pravidlech daného řízení.
Je ovšem nutné rozlišovat popření správnosti skutečností osvědčených pravou veřejnou listinou a námitku, že předložený soubor byl dodatečně pozměněn. Padělek se nestává pravou veřejnou listinou tím, že jej program nesprávně označí za neporušený. Právě ověření původu a integrity pomáhá zjistit, zda lze s předloženým souborem vůbec jako s autentickou veřejnou listinou zacházet.
Jak může chyba ovlivnit dokazování
Riziko vidím v propojení právní důvěry ve veřejnou listinu s technickou důvěrou v ověřovací program. Příjemce otevře doručenku, přečte rozhodné datum a obdrží ujištění, že obsah je neporušen. Nemusí přitom předpokládat, že jiný nástroj u stejného souboru zjistí nesoulad.
Pozměněná doručenka předložená jako pravá by mohla podpořit nepravdivé tvrzení o časovém průběhu komunikace. Snímek obrazovky s upraveným údajem a kladným hlášením aplikace může takovému tvrzení dodat zdání technického potvrzení. Při převodu do tisku či jiného výstupu se navíc může ztratit část informací potřebných pro dodatečné ověření.
Údaj o stavu EV0 obsažený v doručence označuje podání zprávy – není totožná s okamžikem jejího dodání nebo doručení. Právní význam konkrétního času proto musí být posuzován podle toho, co má být prokázáno. Zjištění u EV0 také samo nedokládá stejné chování všech ostatních polí.
Netvrdím, že takový podvrh musí před soudem uspět. Nezávislé ověření a porovnání s dalšími podklady jej mohou odhalit. Nesprávné hlášení programu však může ztížit prvotní rozpoznání problému a přimět dotčenou osobu obstarávat technické důkazy proti dokumentu, který na první pohled působí autenticky.
Testy neprokazují, že k takovému zneužití již došlo. Ukazují však konkrétní riziko pro práci s elektronickými důkazy.
Trestněprávní rozměr podle § 348 trestního zákoníku
Záměrné vytvoření podvržené doručenky a její použití jako pravé může naplnit znaky trestného činu padělání a pozměnění veřejné listiny. Ustanovení § 348 odst. 1 postihuje mimo jiné padělání veřejné listiny nebo podstatnou změnu jejího obsahu s úmyslem použití jako pravé a také použití takové listiny jako pravé. Základní sazba činí až tři roky odnětí svobody nebo zákaz činnosti. Za okolností uvedených v odstavcích 2 a 3 se sazby zvyšují na jeden až šest let, případně tři až deset let.
Změna důkazně významného data může podle okolností představovat podstatný zásah do obsahu. Pro základní variantu tohoto jednání není nutné, aby pachatel již vyhrál spor nebo způsobil majetkovou škodu. Posuzuje se však naplnění všech zákonných znaků včetně požadovaného úmyslu. Nejde tedy o automatický trestněprávní závěr z jakékoli úpravy souboru.
V popsaných testech byly kopie výslovně označeny jako laboratorní a nebyly předkládány k osvědčení skutečného doručení.
Duplicity a neexistující datum ukázaly další hranice důvěry
Další testy se týkaly údajů vložených ještě před testovacím podpisem. Nejednalo se tedy o testy týkající se nesprávného vyhodnocení integrity pečeti doručenky. Tyto testy tak nemají vypovídací hodnotu pro důkazní situaci, nicméně upozorňují na další limity aplikace Software602 Form Filler. Testy se tedy týkaly spíše případných chyb systému datových schránek, resp. chyb při vytváření doručenek systému.
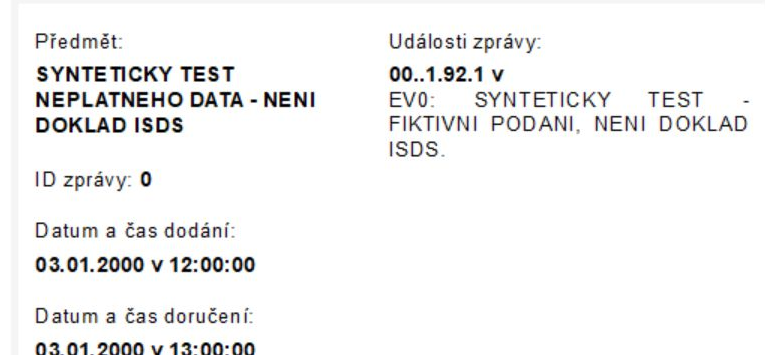
V prvním případě došlo k vložení neexistující či nemožného data – v daném případě se jednalo o datum 92.13.1200 10:00:00. Software602 Form Filler zobrazil datum „92.13.1200 v 10:00:00“ bez viditelného upozornění na jeho kalendářní neplatnost.
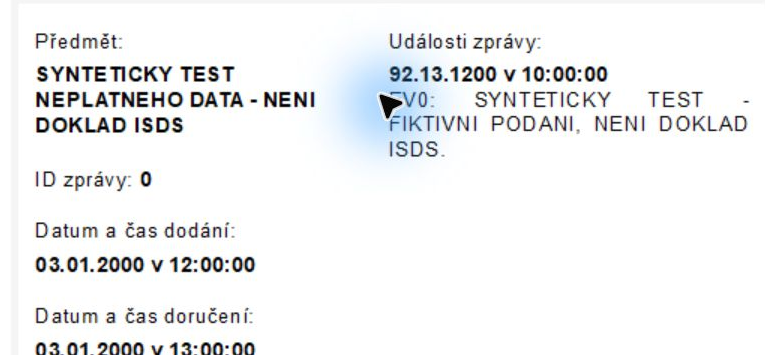
Z doslovného vstupu „92.13.1200“ vytvořil text „00..1.92.1 v“.
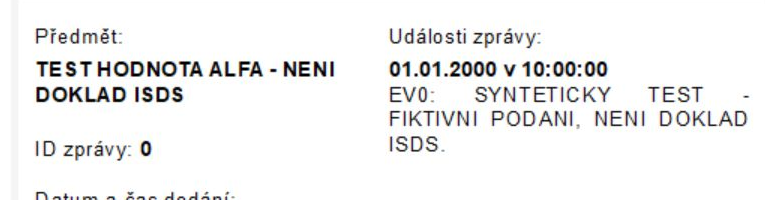
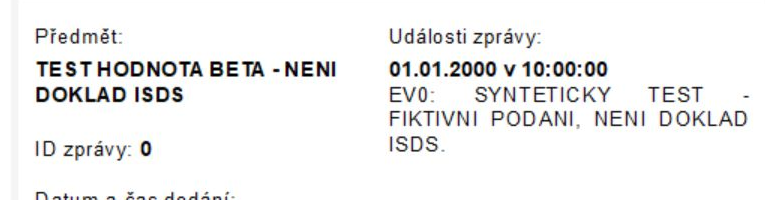
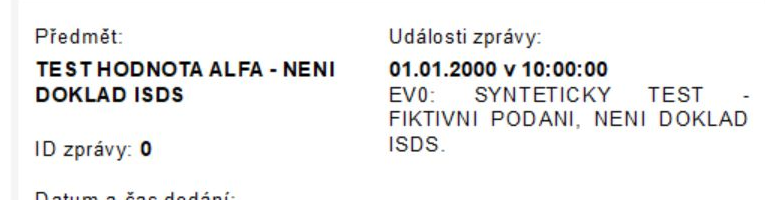
Další test vložil duplicitní hodnoty odlišného obsahu ke zjištění, zda aplikace upozorní na nesprávnou strukturu, resp. duplicitu. V rámci testu bylo zvoleno vložení duplicitních předmětů zprávy, kdy byla zvolena hodnota ALFA a BETA pro snazší rozlišení, kterou z duplicit zobrazí Software602 Form Filler.
U dvou rozdílných předmětů uvnitř podepsaného obsahu aplikace zobrazila vždy první v pořadí, tedy u testu s vloženým předmětem ALFA jako první a BETA jako druhý zobrazila aplikace hodnotu ALFA. U pořadí BETA, ALFA pak zobrazila hodnotu BETA. Na duplicitu předmětu zprávy nebylo aplikací upozorněno. Kontrolní vzorky s jediným předmětem se zobrazily odpovídajícím způsobem.
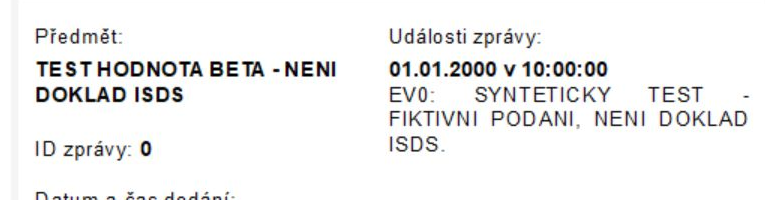
Tyto výsledky neprokazují porušení pečeti. Ukazují, že správný podpis sám nezaručuje věcně správná ani jednoznačná data. Obě hodnoty byly podepsané a nebylo potvrzeno, že takto vytvořené vzorky splňují všechna pravidla produkčního formátu. Chování jednoho pole také nelze automaticky přenášet na ostatní údaje.
Pokus s rozdílnými hodnotami v podepsané a nepodepsané části ZFO souboru doručenky nebyl proveden.
Co z testů vyplývá a co má následovat
Bylo doloženo, že v popsané konfiguraci Software602 Form Filler nesprávně oznámil neporušenost pozměněného obsahu. Další testy ukázaly konkrétní způsob zobrazení duplicitních a neplatných údajů. Doplněná kontrola pak prokázala, že hlášení změn po vyvolání tisku vzniká i u neporušeného souboru.
Nebylo prokázáno prolomení pečeti ISDS, získání podpisového klíče, převzetí aplikace ani napadení systému datových schránek. Předmětem zkoumání bylo místní otevření souborů a jejich vyhodnocení konkrétními programy.
Tato zjištění zveřejňuji především jako podnět k diskusi o tom, za jakých podmínek lze elektronické dokumenty považovat za spolehlivý podklad pro právní rozhodování. Nejde pouze o chování jedné aplikace. Otevírá se širší otázka, jak má soud, správní orgán či účastník řízení postupovat, pokud program označuje dokument za neporušený, zatímco jiné ověření tento závěr zpochybňuje. Jakou důkazní hodnotu má samotné hlášení aplikace a jak lze doložit, že se vztahuje právě k údajům, které uživatel vidí?
U elektronické veřejné listiny nabývají tyto otázky zvláštního významu. Je třeba rozlišovat mezi důkazními účinky autentické listiny a předběžnou otázkou, zda předložený soubor takovou listinu skutečně a beze změn zachycuje. Pro odbornou diskusi se proto nabízí zejména otázka, jak konkrétní musí být námitka proti neporušenosti elektronického dokumentu, aby vyvolala potřebu dalšího ověření, kdo má toto ověření zajistit a jak mají být rozděleny související procesní povinnosti a náklady. Pozornost zasluhuje také postavení účastníka, který nemá odborné znalosti ani prostředky k tomu, aby zdánlivě přesvědčivé technické ujištění účinně zpochybnil.
Jako advokát považuji za zásadní, aby se hodnocení elektronického důkazu neopíralo pouze o autoritu programu, který jej zobrazil. Důvěra v elektronické dokazování vyžaduje srozumitelný a přezkoumatelný postup, jenž umožní objasnit pochybnosti o původu dokumentu, jeho neporušenosti i vztahu mezi ověřeným obsahem a zobrazenými údaji. Popsané poznatky nepředstavují konečnou odpověď. Jsou výzvou k debatě mezi právníky, soudy, znalci a tvůrci ověřovacích nástrojů o tom, jak tyto požadavky promítnout do každodenní důkazní praxe.
Autor
Jan Ambrož, advokát, evropský usazený advokát
Poznámky a právní zdroje
1 Usnesení Nejvyššího správního soudu č. j. Aprk 3/2017-125, bod 16, odkazující na usnesení Nejvyššího soudu sp. zn. 26 Cdo 2837/2011.
Podklady ke stažení
Doprovodný datový balíček s 12 syntetickými vzorky ZFO, protokoly a kontrolními otisky